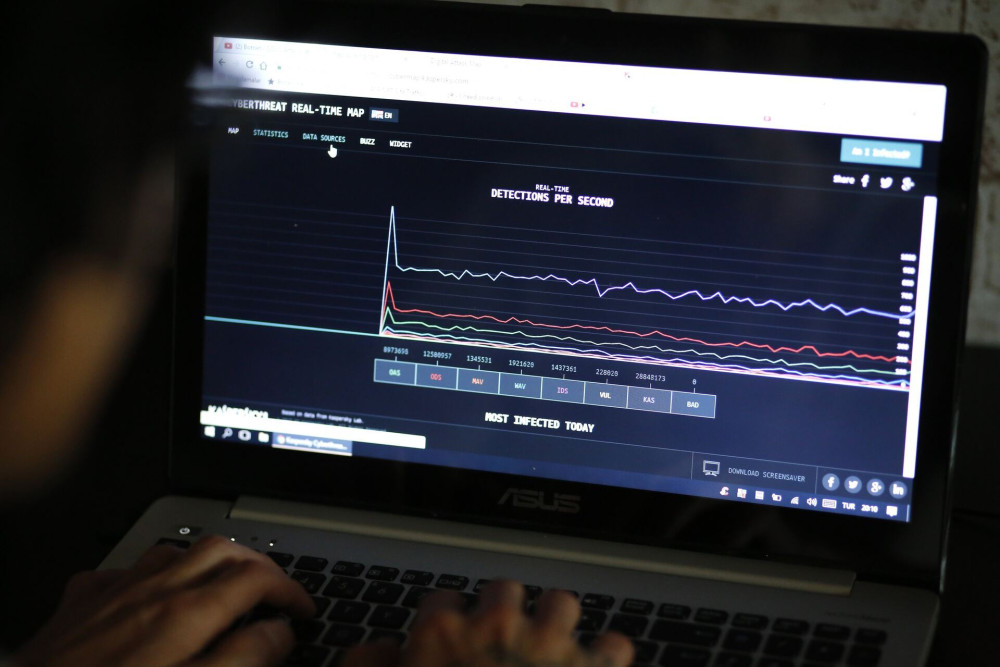
Η Τράπεζα της Ελλάδος και η Επιτροπή Κεφαλαιαγοράς ενεργοποιούν το TIBER-GR, ενισχύοντας την προστασία των ελληνικών χρηματοπιστωτικών ιδρυμάτων από κυβερνοεπιθέσεις.
Στην εφαρμογή ενός νέου πλαισίου ελέγχου της ψηφιακής ανθεκτικότητας του χρηματοπιστωτικού τομέα προχωρούν από κοινού η Τράπεζα της Ελλάδος (ΤτΕ) και η Επιτροπή Κεφαλαιαγοράς, ανακοινώνοντας τη δημοσίευση του Εθνικού Εγγράφου Υλοποίησης TIBER-GR.
Με την πρωτοβουλία αυτή υιοθετείται στην Ελλάδα το αναθεωρημένο ευρωπαϊκό πλαίσιο TIBER-EU, το οποίο προβλέπει τη διεξαγωγή ελεγχόμενων δοκιμών παρείσδυσης βάσει απειλών (Threat-Led Penetration Testing – TLPT), με στόχο την αξιολόγηση της ικανότητας των χρηματοοικονομικών οργανισμών να αντιμετωπίζουν σύνθετες κυβερνοεπιθέσεις.
Πώς θα πραγματοποιούνται οι δοκιμές κυβερνοασφάλειας
Η μεθοδολογία TIBER, η οποία αναπτύχθηκε από το Ευρωπαϊκό Σύστημα Κεντρικών Τραπεζών, βασίζεται στην προσομοίωση εξελιγμένων επιθέσεων υπό ρεαλιστικές συνθήκες, με επίκεντρο τα κρίσιμα πληροφοριακά συστήματα και τις λειτουργίες των χρηματοπιστωτικών ιδρυμάτων.
Μέσω των συγκεκριμένων δοκιμών εξετάζεται η δυνατότητα των οργανισμών να εντοπίζουν, να αντιμετωπίζουν και να περιορίζουν κυβερνοαπειλές, ενώ παράλληλα επιδιώκεται ο έγκαιρος εντοπισμός αδυναμιών στα συστήματα ασφαλείας και η λήψη διορθωτικών μέτρων.
Η εφαρμογή του ελληνικού πλαισίου στηρίζεται στον ευρωπαϊκό Κανονισμό DORA (ΕΕ 2022/2554) για την ψηφιακή επιχειρησιακή ανθεκτικότητα του χρηματοοικονομικού τομέα, καθώς και στον ν. 5193/2025.
Οι δοκιμές TLPT αποτελούν υποχρεωτική κανονιστική διαδικασία για τις χρηματοοικονομικές οντότητες που εμπίπτουν στο πεδίο εφαρμογής του DORA και πληρούν τα κριτήρια επιλεξιμότητας του κατ' εξουσιοδότηση Κανονισμού (ΕΕ) 2025/1190.
Ειδική ομάδα εποπτείας από ΤτΕ και Επιτροπή Κεφαλαιαγοράς
Για τον συντονισμό και την παρακολούθηση των ελέγχων, οι δύο εποπτικές αρχές προχώρησαν στη σύσταση της Ομάδας Συντονισμού Δοκιμών TIBER (TLPT Cyber Team Greece – TCT-GR).
Η νέα ομάδα στελεχώνεται από εξειδικευμένο προσωπικό της Τράπεζας της Ελλάδος και της Επιτροπής Κεφαλαιαγοράς και αναλαμβάνει την υποστήριξη, την επίβλεψη και τον συντονισμό των δοκιμών που θα πραγματοποιούνται στο πλαίσιο του TIBER-GR.
Η ενεργοποίηση του μηχανισμού εντάσσεται στην ευρύτερη προσπάθεια εναρμόνισης του ελληνικού χρηματοπιστωτικού συστήματος με τις ευρωπαϊκές απαιτήσεις ψηφιακής ασφάλειας, ενισχύοντας την ικανότητα των εποπτευόμενων οργανισμών να αντιμετωπίζουν σύνθετες κυβερνοαπειλές και να διασφαλίζουν τη συνέχεια των κρίσιμων λειτουργιών τους.