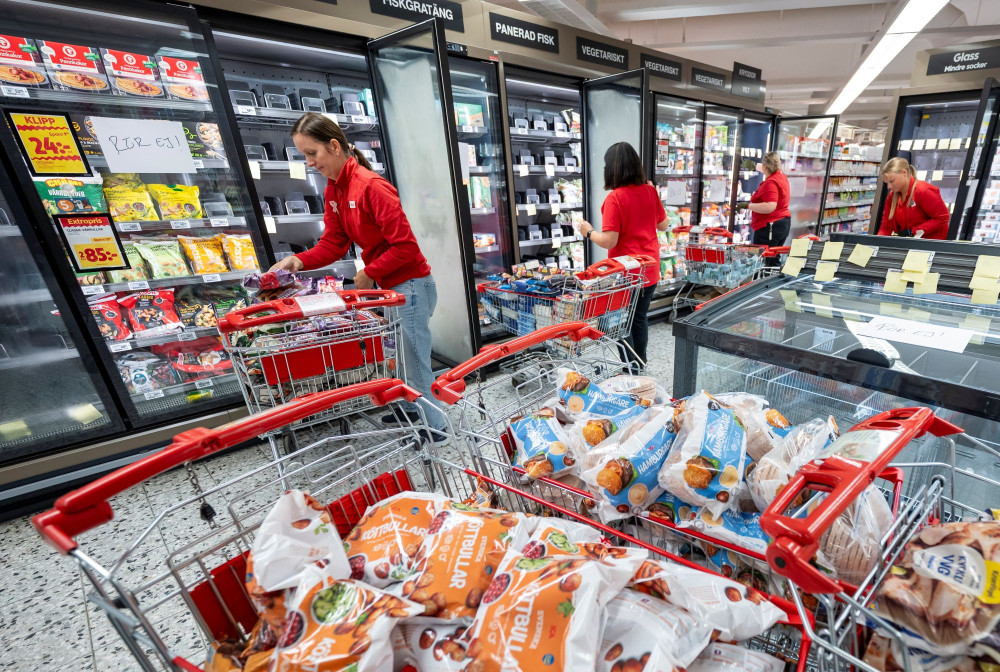
Για νέες κυβερνοεπιθέσεις σε οικιακές συσκευές και δρομολογητές διαδικτύου προειδοποιεί ο ENISA, μετά τα περιστατικά σε ευρωπαϊκά σούπερ μάρκετ.
Τον κίνδυνο επέκτασης των κυβερνοεπιθέσεων σε συνδεδεμένες οικιακές συσκευές επισημαίνει ο Οργανισμός της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια (ENISA), μετά το κύμα επιθέσεων που έπληξε τα συστήματα ψύξης σούπερ μάρκετ σε τουλάχιστον 12 ευρωπαϊκές χώρες, κυρίως στη Γαλλία, κατά τη διάρκεια του Οκτωβρίου και του Νοεμβρίου.
Ο εκτελεστικός διευθυντής του οργανισμού, Γιούχαν Λεπασάαρ, προειδοποίησε ότι η αυξανόμενη διασύνδεση συσκευών και κρίσιμων υποδομών δημιουργεί νέες ευπάθειες, καλώντας τις ευρωπαϊκές κυβερνήσεις και τις επιχειρήσεις να ενισχύσουν τις επενδύσεις τους στην ψηφιακή ασφάλεια.
«Η ασφάλεια δεν πρέπει και δεν μπορεί να αποτελεί εκ των υστέρων σκέψη. Σήμερα ήταν τα ψυγεία, αύριο μπορεί να είναι οι δρομολογητές και μεθαύριο οι οικιακές συσκευές», δήλωσε στο Γαλλικό Πρακτορείο Ειδήσεων (AFP), στο περιθώριο της παρουσίασης, στις Βρυξέλλες, της νέας έκθεσης του ENISA για την κατάσταση της κυβερνοασφάλειας στην Ευρώπη.
Οι επιθέσεις στα ψυγεία και οι κατηγορίες κατά του Ιράν
Η προειδοποίηση ακολουθεί τις κυβερνοεπιθέσεις που εκδηλώθηκαν στις 11 και 12 Οκτωβρίου εναντίον συστημάτων ψύξης περίπου 700 γαλλικών καταστημάτων, προκαλώντας δυσλειτουργίες στους μηχανισμούς ρύθμισης της θερμοκρασίας και καταστροφή μεγάλων ποσοτήτων τροφίμων.
Νέο κύμα περιστατικών καταγράφηκε στις αρχές Νοεμβρίου σε άλλες ευρωπαϊκές χώρες, επηρεάζοντας εμπορικές επιχειρήσεις και εγκαταστάσεις που χρησιμοποιούσαν παρωχημένο λογισμικό.
Η Γαλλία απέδωσε τις επιθέσεις σε μονάδα των Φρουρών της Επανάστασης του Ιράν, με την Τεχεράνη να απορρίπτει τις κατηγορίες ως «αβάσιμες και μονομερείς».
Ο Γιούχαν Λεπασάαρ απέφυγε να σχολιάσει ευθέως τη γαλλική εκτίμηση για την ευθύνη του Ιράν. Επισήμανε, ωστόσο, ότι ομάδες που συνδέονται με κρατικούς μηχανισμούς της Ρωσίας, της Κίνας, του Ιράν και της Βόρειας Κορέας στοχοποιούν ευρωπαϊκές επιχειρήσεις και υποδομές, ενώ παρατηρούνται και περιπτώσεις συνεργασίας μεταξύ τους.
Η έκθεση του ENISA αναφέρεται επίσης σε σοβαρή ευπάθεια της γλώσσας προγραμματισμού PHP, η οποία ανάγκασε δημόσιους οργανισμούς σε ευρωπαϊκές χώρες να θέσουν προσωρινά εκτός λειτουργίας ιστοσελίδες τους, προκειμένου να αποτρέψουν την εκμετάλλευσή της.
Αντίστοιχες αδυναμίες σε απαρχαιωμένα πληροφοριακά συστήματα συνδέθηκαν με επιθέσεις σε εμπορικά ψυγεία και εγκαταστάσεις τραπεζών αίματος, αναδεικνύοντας την έκθεση συσκευών που παραμένουν συνδεδεμένες στο διαδίκτυο χωρίς επαρκή προστασία.
Η τεχνητή νοημοσύνη επιταχύνει τις κυβερνοεπιθέσεις
Ιδιαίτερη ανησυχία προκαλεί ο ολοένα μεγαλύτερος ρόλος της τεχνητής νοημοσύνης (AI), η οποία επιτρέπει στους κυβερνοεγκληματίες να εντοπίζουν και να εκμεταλλεύονται αδυναμίες ασφαλείας με πρωτοφανή ταχύτητα.
Ο ENISA χαρακτηρίζει την τεχνητή νοημοσύνη «πολλαπλασιαστή ισχύος», καθώς ενισχύει τόσο τις δυνατότητες των επιτιθέμενων όσο και τα εργαλεία προστασίας των οργανισμών.
Σύμφωνα με την έκθεση, τα διαθέσιμα ερευνητικά δεδομένα δείχνουν ότι ο χρόνος ανάμεσα στον εντοπισμό μιας ευπάθειας και στην αξιοποίησή της για επίθεση τείνει να μηδενιστεί. Αυτό περιορίζει δραστικά τα περιθώρια αντίδρασης των επιχειρήσεων και καθιστά αναγκαία την ταχύτερη εγκατάσταση διορθωτικών ενημερώσεων ασφαλείας.
Παράλληλα, τα πιο προηγμένα μοντέλα τεχνητής νοημοσύνης μπορούν να χρησιμοποιηθούν προληπτικά για τον εντοπισμό προβλημάτων και την αυτοματοποίηση της αντιμετώπισής τους.
Η ίδια τεχνολογία, όμως, διευκολύνει τη δημιουργία περισσότερο πειστικών επιθέσεων ηλεκτρονικού «ψαρέματος», με πλαστά μηνύματα, παραποιημένες φωνές και βίντεο τεχνητής νοημοσύνης (deepfakes). Μπορεί επίσης να αξιοποιηθεί για την εισαγωγή ψευδών δεδομένων σε πληροφοριακά συστήματα, προκαλώντας προβλήματα στη λειτουργία επιχειρήσεων.
«Οι πρόσφατες εξελίξεις στα προηγμένα μοντέλα τεχνητής νοημοσύνης, αλλά και τα περιστατικά στα συστήματα ψύξης σε ολόκληρη την ΕΕ, αναδεικνύουν τα επιχειρησιακά κενά και την ανάγκη έγκαιρης ανταλλαγής πληροφοριών και συντονισμού», επισήμανε ο Λεπασάαρ.
Οι ευρωπαϊκοί κανόνες και οι ελλείψεις στην προστασία
Η Ευρωπαϊκή Ένωση έχει θεσπίσει σειρά νομοθετικών παρεμβάσεων για την ενίσχυση της κυβερνοασφάλειας, ωστόσο η εφαρμογή τους εξακολουθεί να παρουσιάζει καθυστερήσεις.
Κεντρικό εργαλείο αποτελεί η οδηγία NIS2, η οποία προβλέπει αυστηρότερες απαιτήσεις διαχείρισης ψηφιακών κινδύνων και αναφοράς σοβαρών περιστατικών για επιχειρήσεις και οργανισμούς σε κρίσιμους τομείς, όπως η ενέργεια, οι μεταφορές, η υγεία και η δημόσια διοίκηση.
Παρότι η προθεσμία ενσωμάτωσής της στις εθνικές νομοθεσίες έληξε στις 17 Οκτωβρίου 2024, δεν έχει ακόμη ολοκληρωθεί η διαδικασία σε όλα τα κράτη-μέλη.
Παράλληλα, ο Κανονισμός για την Κυβερνοανθεκτικότητα (Cyber Resilience Act), που εγκρίθηκε το 2024, εισάγει υποχρεώσεις ασφάλειας για κατασκευαστές προϊόντων με ψηφιακά στοιχεία. Οι βασικές απαιτήσεις του θα εφαρμοστούν από τον Δεκέμβριο του 2027, ενώ από τον Σεπτέμβριο του 2026 ισχύουν ήδη υποχρεώσεις αναφοράς σοβαρών περιστατικών και ευπαθειών που αποτελούν αντικείμενο ενεργής εκμετάλλευσης.
Συμπληρωματικά, ο Κανονισμός για την Κυβερνοαλληλεγγύη (Cyber Solidarity Act) ενισχύει τους μηχανισμούς έγκαιρης προειδοποίησης, διαχείρισης κρίσεων και συντονισμένης αντιμετώπισης κυβερνοαπειλών σε ευρωπαϊκό επίπεδο.
Ο ENISA επισημαίνει, ωστόσο, ότι πολλές επιχειρήσεις εξακολουθούν να επικεντρώνουν την προστασία τους στα παραδοσιακά πληροφοριακά και χρηματοοικονομικά συστήματα, αφήνοντας σε δεύτερη μοίρα συνδεδεμένες εγκαταστάσεις, όπως οι μηχανισμοί ψύξης και άλλες τεχνικές υποδομές.
Επιπλέον, παραμένει σημαντική η έλλειψη εξειδικευμένου προσωπικού κυβερνοασφάλειας. Σύμφωνα με μελέτη επενδύσεων του ENISA για το 2025, το 45% των οργανισμών που συμμετείχαν στην έρευνα αντιμετώπιζε δυσκολίες στην εξεύρεση επαγγελματιών με τις απαιτούμενες δεξιότητες.
«Η κυβερνοασφάλεια έχει κόστος»
Ο Γιούχαν Λεπασάαρ υπογράμμισε ότι η ασφάλεια των συνδεδεμένων συσκευών πρέπει να εξασφαλίζεται ήδη από το στάδιο του σχεδιασμού τους, καθώς η τεχνολογία ενσωματώνεται πλέον σχεδόν σε κάθε δραστηριότητα της καθημερινότητας.
Η εξάρτηση από ψηφιακά συστήματα επεκτείνεται πολύ πέρα από τις οικιακές συσκευές, επηρεάζοντας τη λειτουργία νοσοκομείων, υπηρεσιών έκτακτης ανάγκης, αστυνομικών αρχών και μεταφορών. Μια σοβαρή επίθεση σε τέτοιες υποδομές θα μπορούσε να έχει άμεσες συνέπειες για την εξυπηρέτηση και την ασφάλεια των πολιτών.
«Όλα αυτά τα περιστατικά μπορούν να αποφευχθούν. Το ερώτημα είναι αν είμαστε έτοιμοι να επενδύσουμε για να το επιτύχουμε. Η κυβερνοασφάλεια δεν είναι φθηνή», σημείωσε ο επικεφαλής του ευρωπαϊκού οργανισμού.
Στο πλαίσιο αυτό, χαιρέτισε τα σχέδια της Ευρωπαϊκής Ένωσης για διπλασιασμό του μεγέθους και των πόρων του ENISA, χαρακτηρίζοντάς τα ένα θετικό πρώτο βήμα, παρότι, όπως εκτίμησε, οι ανάγκες προστασίας θα εξακολουθήσουν να υπερβαίνουν τους διαθέσιμους πόρους.